

 融资信息
 专题
 链上生态
 词条
 播客
 活动


币圈起家,Hermes Agent凭什么成为OpenClaw的最大挑战者?
2026 年 2 月 25 日,Nous Research 发布了 Hermes Agent v0.1.0。42 天后的 4 月 8 日,这个项目已经迭代到 v0.8.0,8 个大版本,合并了数百个 PR,242 名贡献者。同一时期,GitHub 上最火的开源 AI Agent 项目 OpenClaw 坐拥 346,000 颗 star,但也在 63 天里积累了 138 个安全漏洞。
两条增长曲线同时在涨,但涨的东西完全不同。
从 1 月 29 日正式上线到 3 月 3 日超越 React 成为 GitHub 史上最多 star 的软件项目,OpenClaw 只用了 33 天。据 OpenClaw Statistics 统计,峰值时期 48 小时内涌入 34,168 颗 star,相当于每小时 710 颗。作为参考,Kubernetes 花了大约三年才达到 10 万颗 star。
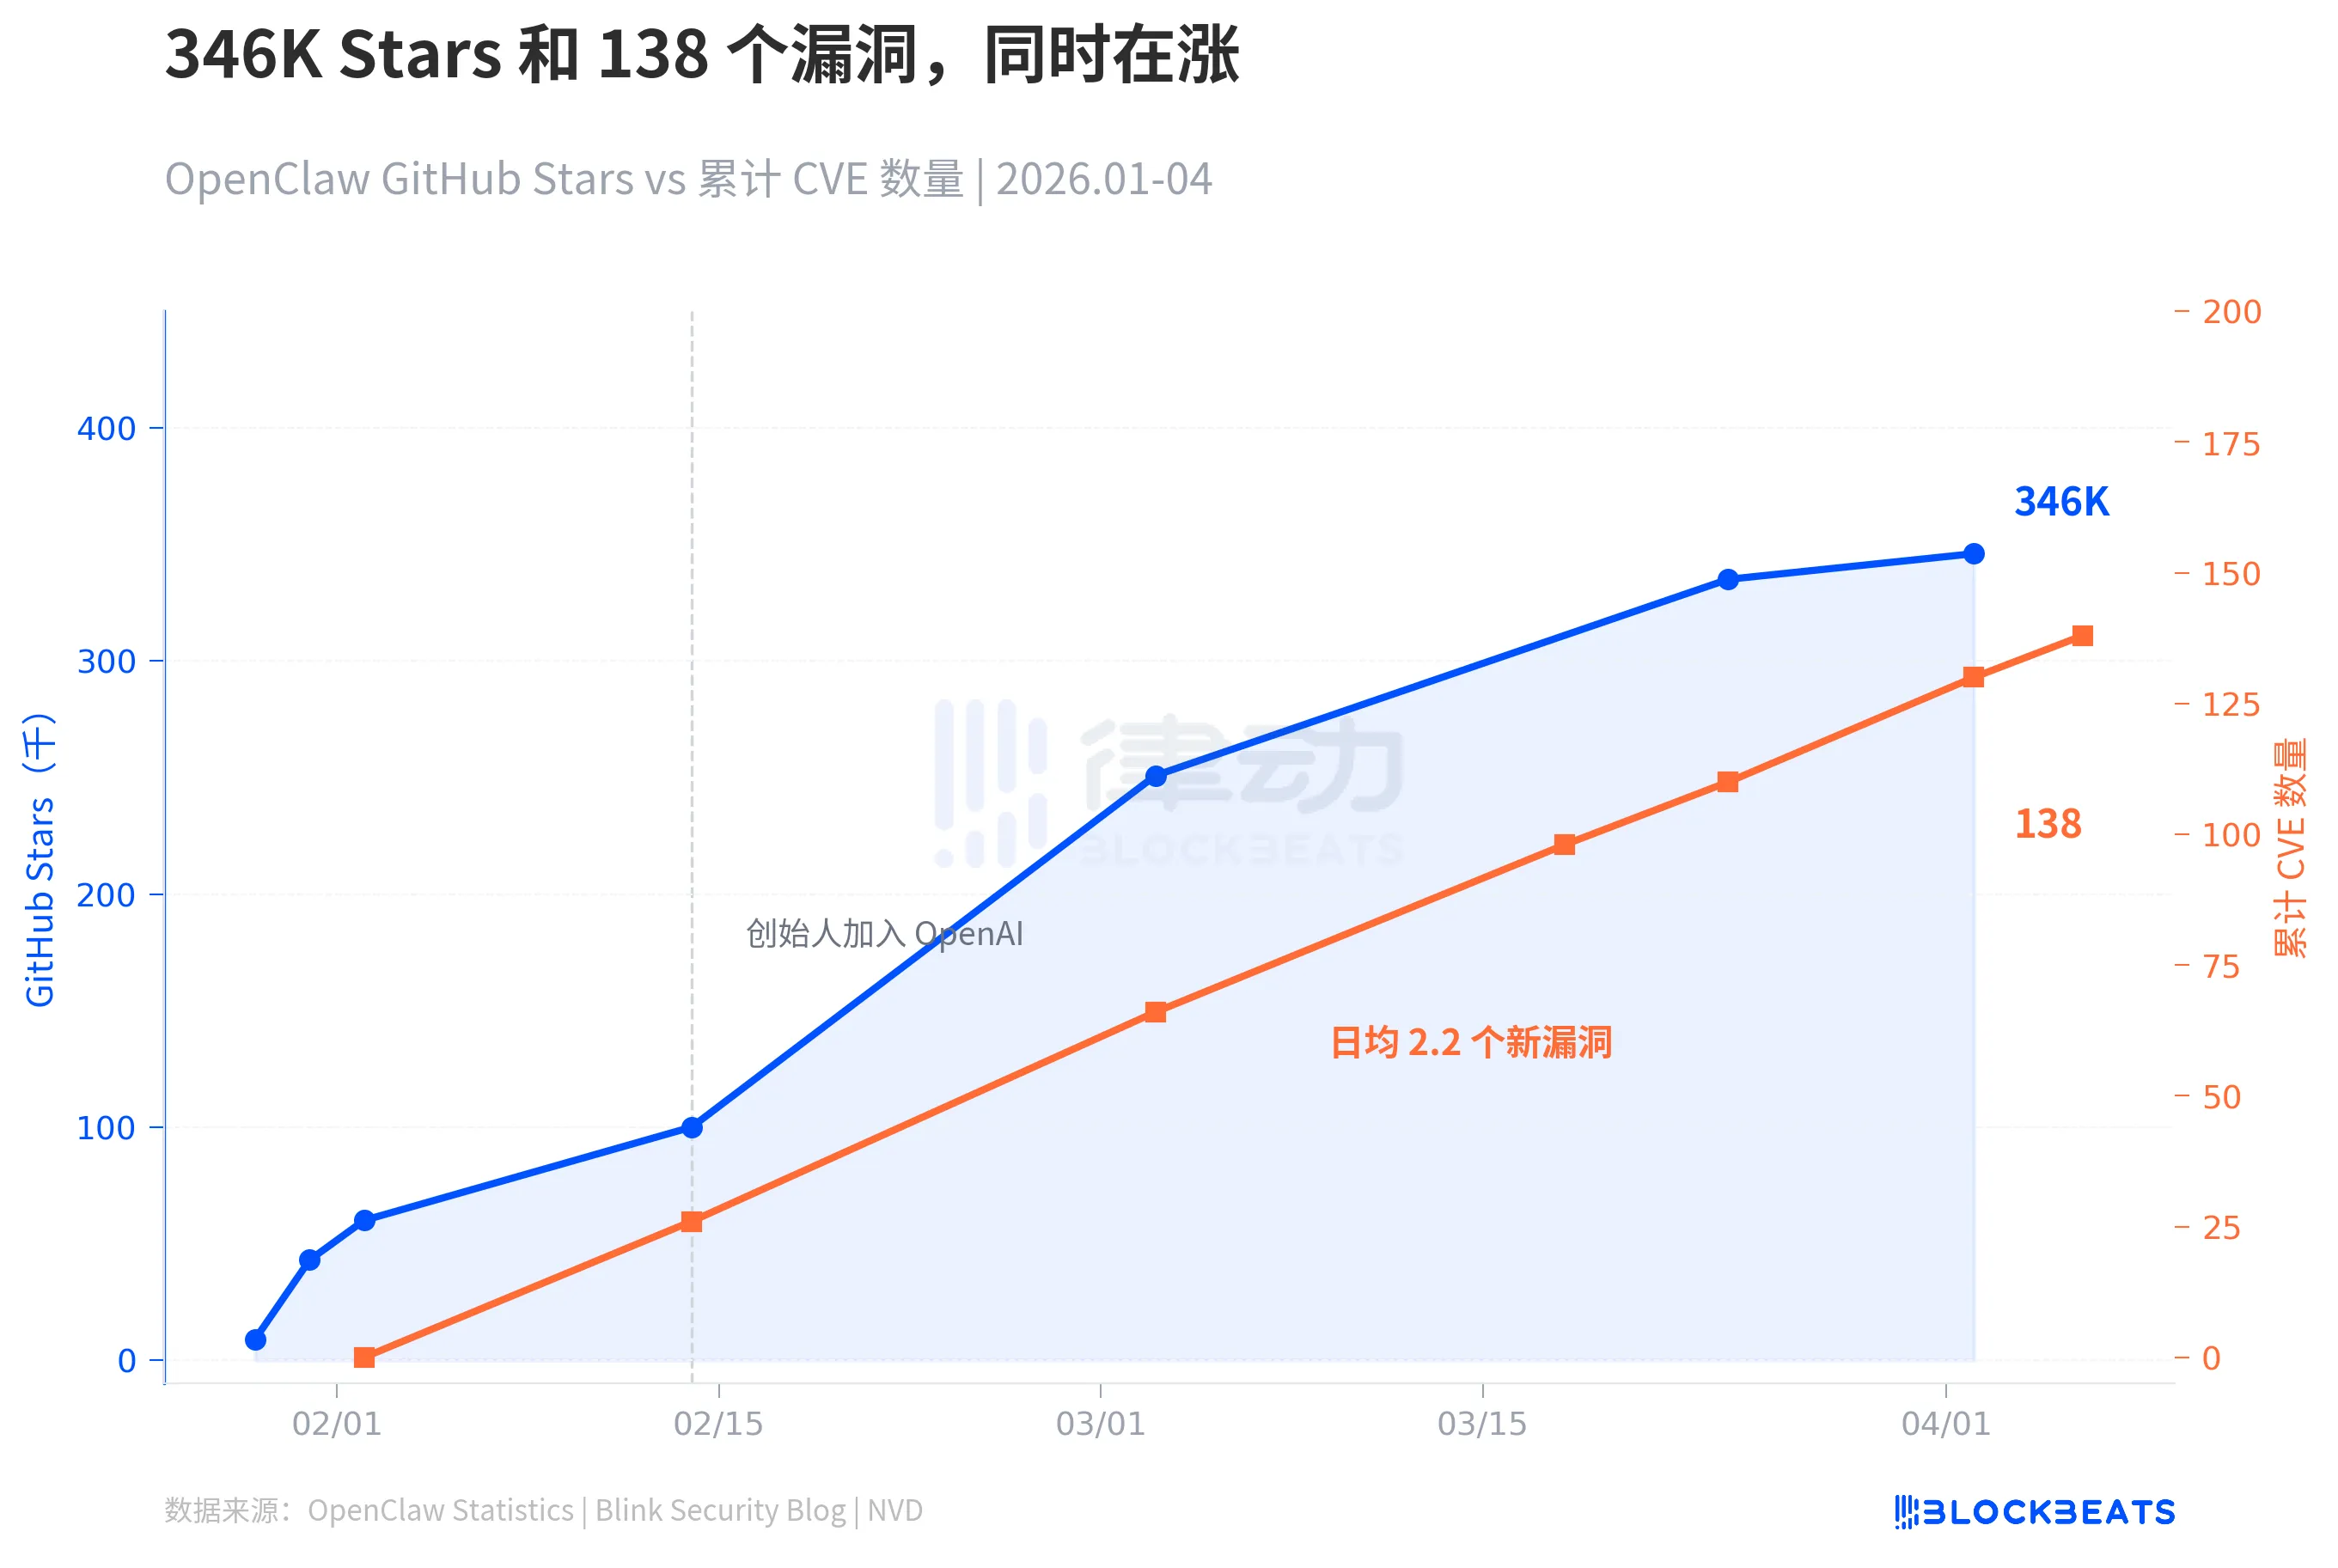
但据 Blink Security Blog 追踪,同一时间窗口里,安全研究人员以日均 2.2 个的速度在披露 CVE。63 天内累计 138 个,其中 7 个严重级别(CVSS 9.0 以上)、49 个高危级别,合计占比 41%。最具破坏力的是 CVE-2026-25253,一个 CVSS 8.8 分的零点击远程代码执行漏洞。攻击者只需要让用户访问一个恶意网页,就能通过 WebSocket 网关窃取认证令牌,完全控制用户的 Agent。据 Shodan 扫描数据,2 月份有超过 42,000 个 OpenClaw 实例暴露在公网上,其中 63% 没有开启网关认证。
2 月 14 日,OpenClaw 创始人 Peter Steinberger 宣布加入 OpenAI,项目移交给开源基金会。此后安全问题的披露频率进一步加速。
这就是 Hermes Agent 出场的背景。不是一个安静的赛道,而是一个信任正在瓦解的市场。但把 Hermes 仅仅理解为「OpenClaw 替代品」会错过更重要的信息。这两个项目在架构层面存在根本分歧。
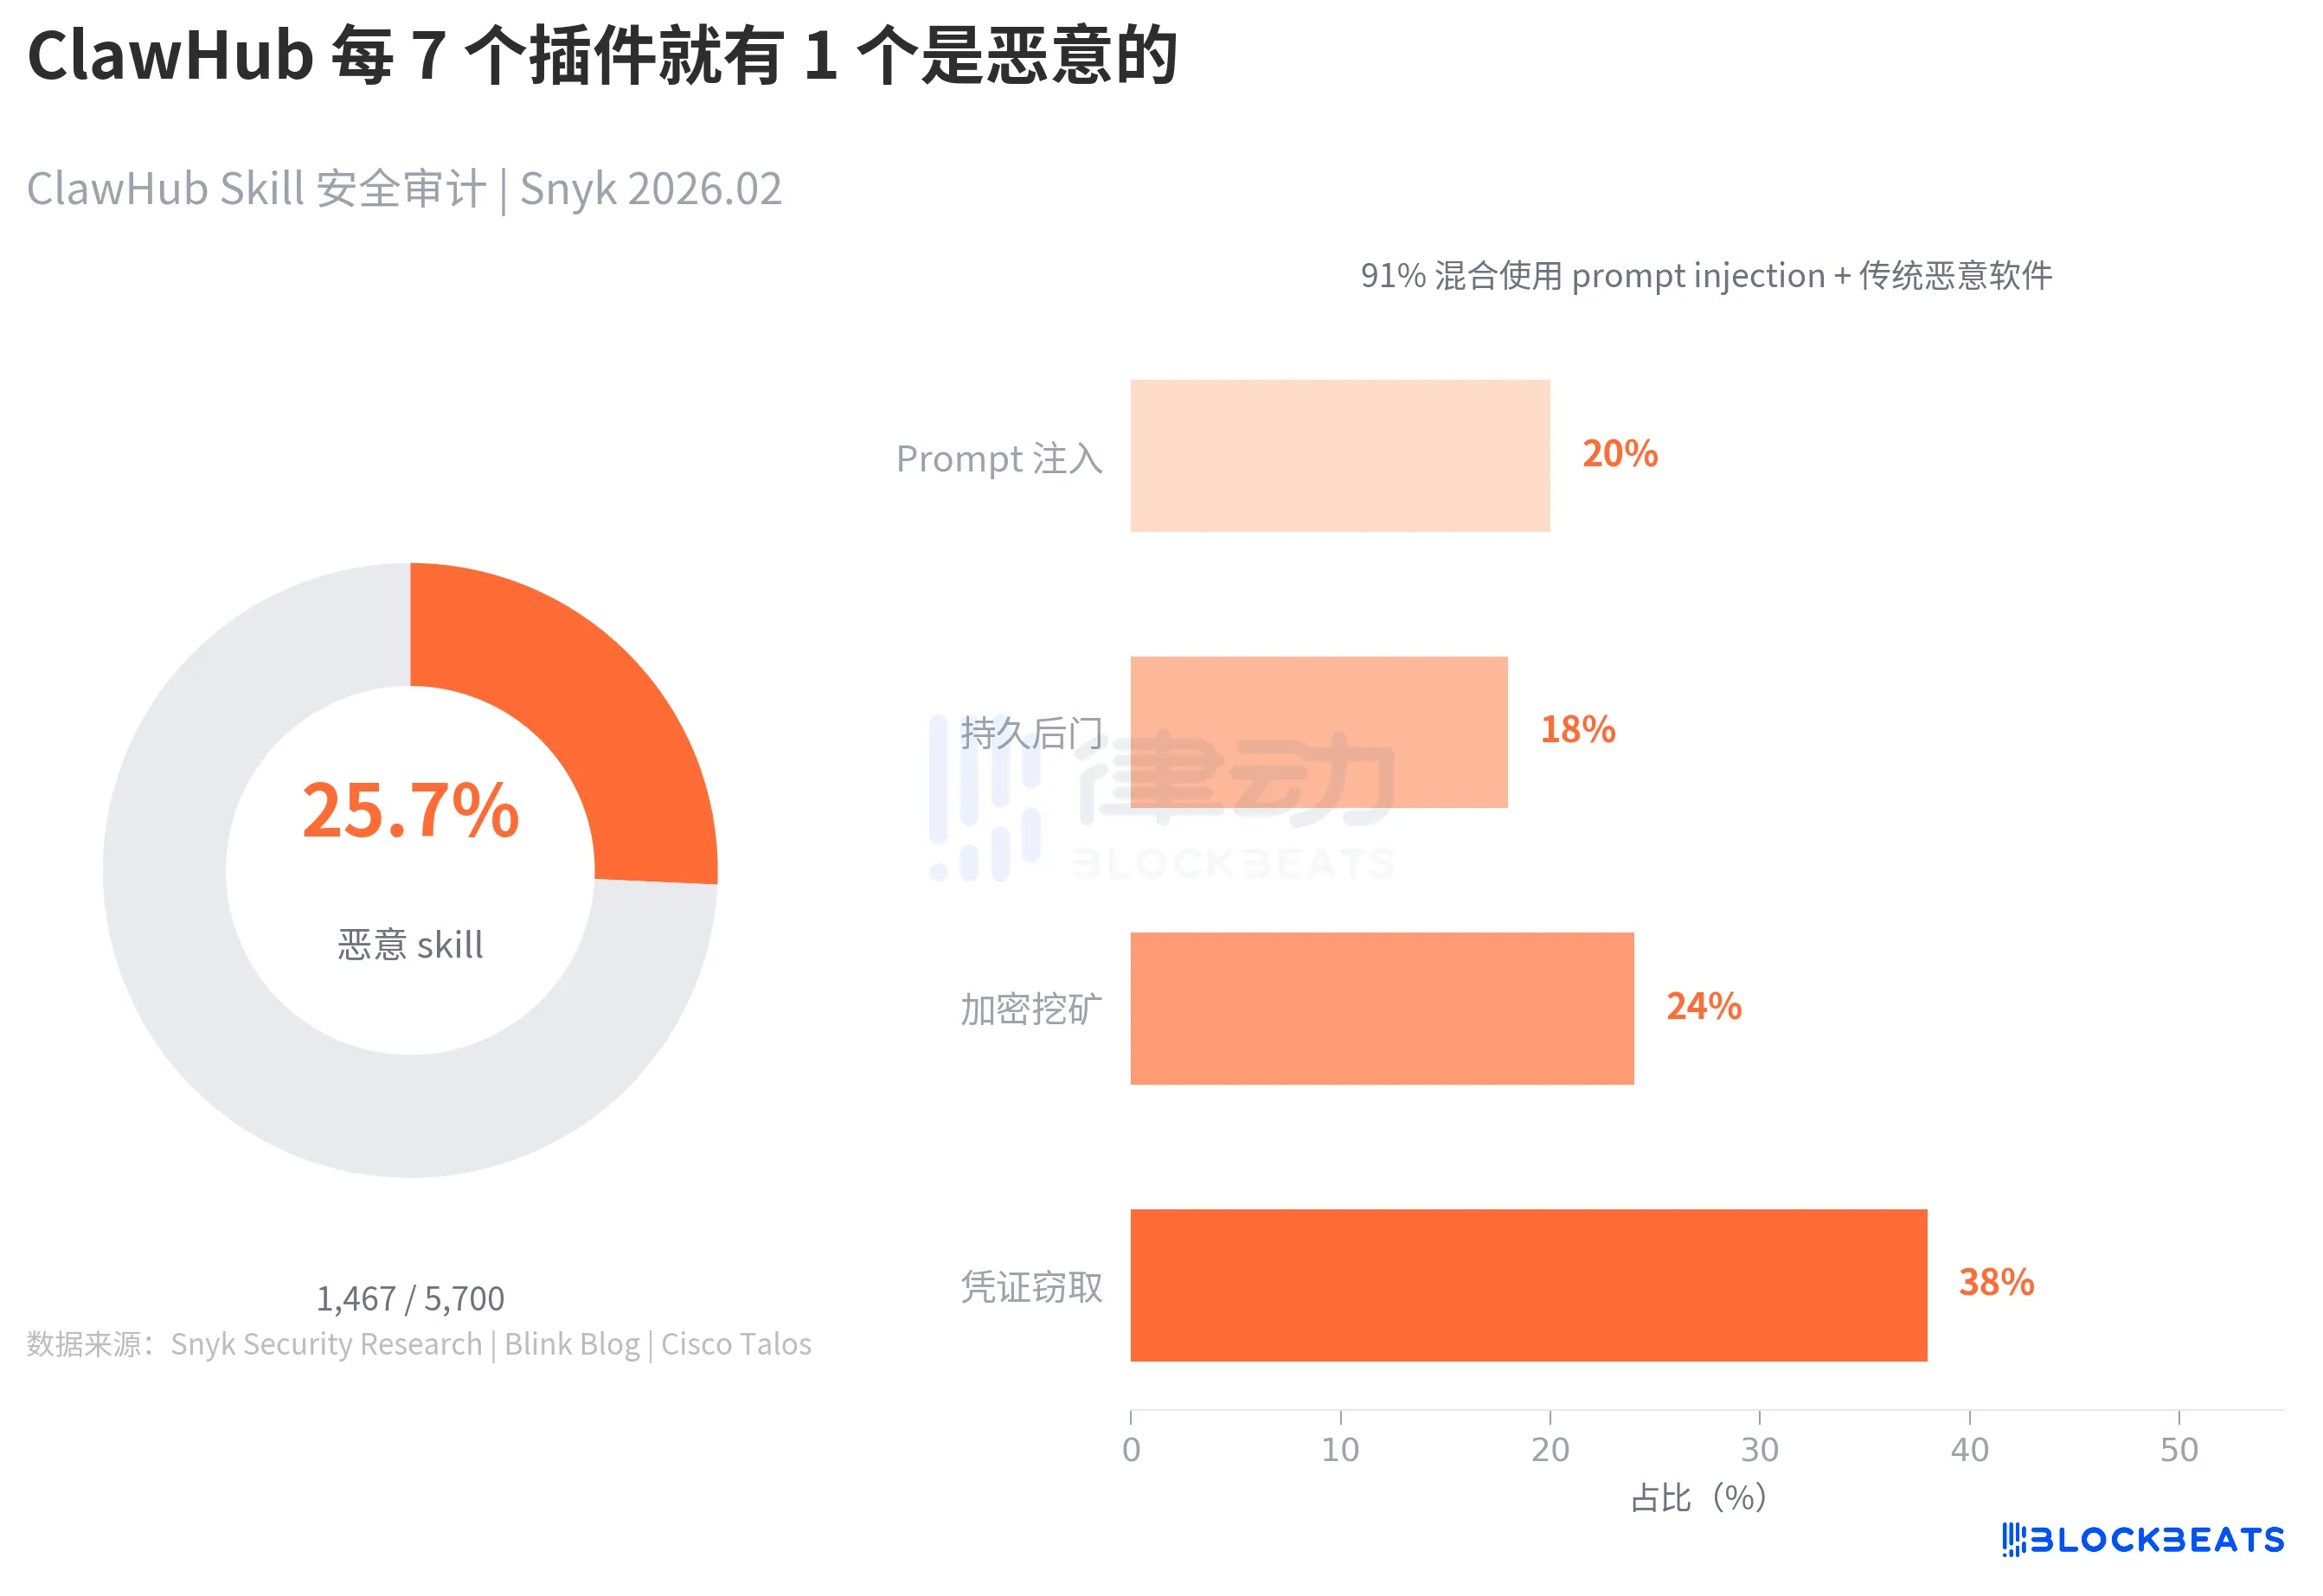
OpenClaw 的 skill 是静态 Markdown 文件,由用户手写,通过 ClawHub 市场分发。据 Snyk 安全团队 2 月审计,ClawHub 上 5,700 个 skill 中有 1,467 个被确认为恶意,包括凭证窃取、加密挖矿、持久后门、prompt 注入。其中 91% 混合使用了 prompt injection 和传统恶意软件技术。单个恶意 skill 的最高安装量超过 34 万次。
Hermes Agent 走了一条截然不同的路。它的 skill 不是用户写的,是 Agent 自己生成的。完成一个复杂任务(通常涉及 5 次以上工具调用)后,Hermes 会把执行经验提炼为可复用的 skill 文档,遵循 agentskills.io 开放标准存储为结构化 Markdown。后续遇到类似任务时,Agent 会自动调用并优化这些 skill。每 15 个任务自动触发一次反思循环,评估哪些 skill 有效、哪些需要改进。
记忆系统也从底层设计就不同。OpenClaw 依赖三个纯文本文件(SOUL.md 管人格、MEMORY.md 管笔记、USER.md 管用户画像),跨 session 记忆需要用户手动配置。Hermes 内建了分层持久化架构:持久笔记层、FTS5 全文检索、Honcho 用户建模、热/冷存储分离,支持 6 种可插拔后端。用户不需要手动管理任何东西,Agent 自己决定记住什么、忘掉什么。
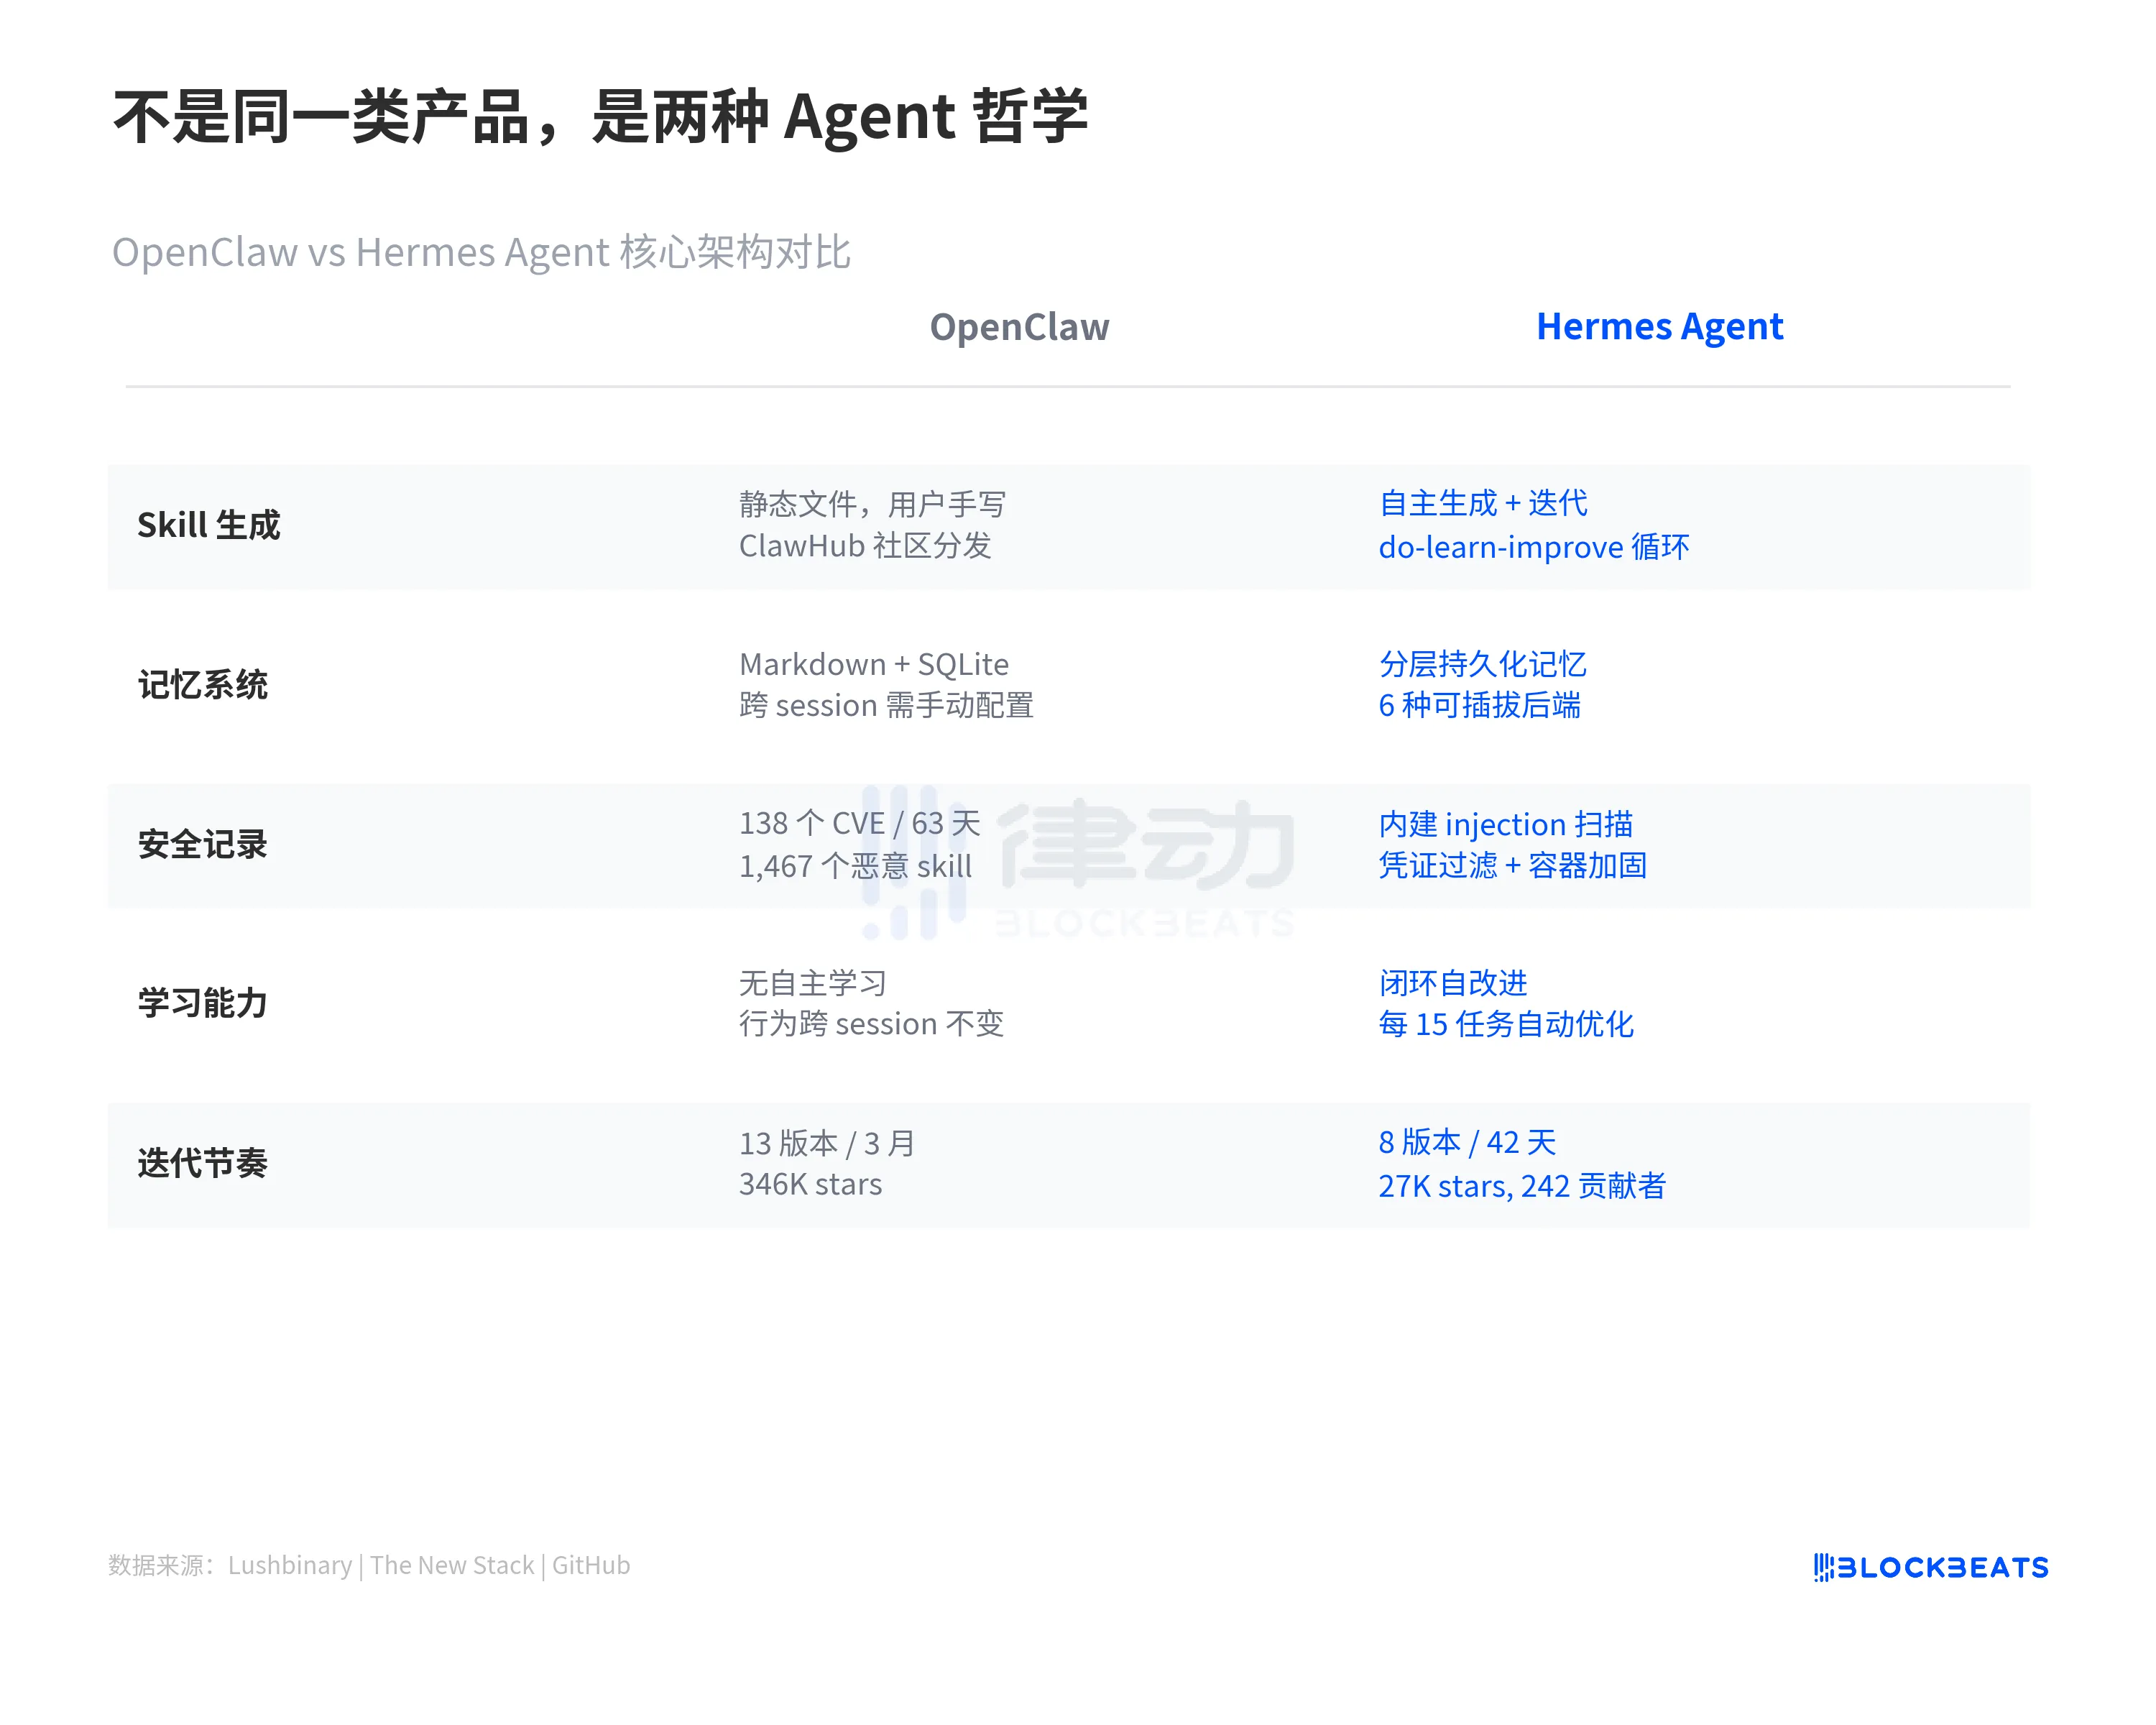
安全模型的差异更直接。OpenClaw 的默认安全配置被安全研究人员形容为「弱」,网关认证默认关闭,skill 执行无沙箱隔离。Hermes 从第一天起就内建了 prompt injection 扫描、凭证过滤、上下文扫描和容器加固(只读根文件系统 + 能力丢弃)。截至 4 月 9 日,Hermes Agent 尚未有公开 CVE 记录。
简单说,OpenClaw 是一个「工具箱」,你告诉它怎么做。Hermes 是一个「会长大的助手」,它从做事中学习怎么做得更好。
迭代节奏也在说话。Hermes Agent 从 v0.1.0 到 v0.8.0 的 42 天里,v0.2.0 一个版本就合并了 216 个 PR、解决了 119 个 issue、接入了 7 个消息平台、写了 3,289 条测试。据 GitHub 数据,27,000 颗 star 对应 242 名贡献者,贡献者与 star 比约为 1:111,这意味着每 111 个关注者中就有 1 个在写代码,社区参与密度远高于 OpenClaw。
更值得关注的是 Hermes 背后的团队。Nous Research 不是一个突然冒出来的创业公司。他们从 2022 年的 Discord 社区开始,花了三年时间成为开源 AI 模型领域最有影响力的玩家之一。据 HuggingFace 数据,Hermes 系列模型累计被下载超过 3,300 万次。从 2023 年的 Hermes 1(LLaMA 13B 微调,多项基准排名第一)到 2025 年的 Hermes 4(70B 参数),再到 Hermes Agent,这条线是连贯的:先做模型,再做 Agent,模型能力是 Agent 能力的地基。
他们的根在 web3。CEO Jeffrey Quesnelle 此前是以太坊 MEV 基础设施项目 Eden Network 的首席工程师。2024 年 1 月的种子轮由 Distributed Global 和 OSS Capital 领投,Solana 联合创始人 Raj Gokal 个人参投。2025 年 4 月,加密领域最大的风投基金之一 Paradigm 领投了 5,000 万美元的 Series A,token 估值 10 亿美元。注意,是 token 估值,不是传统的股权估值。
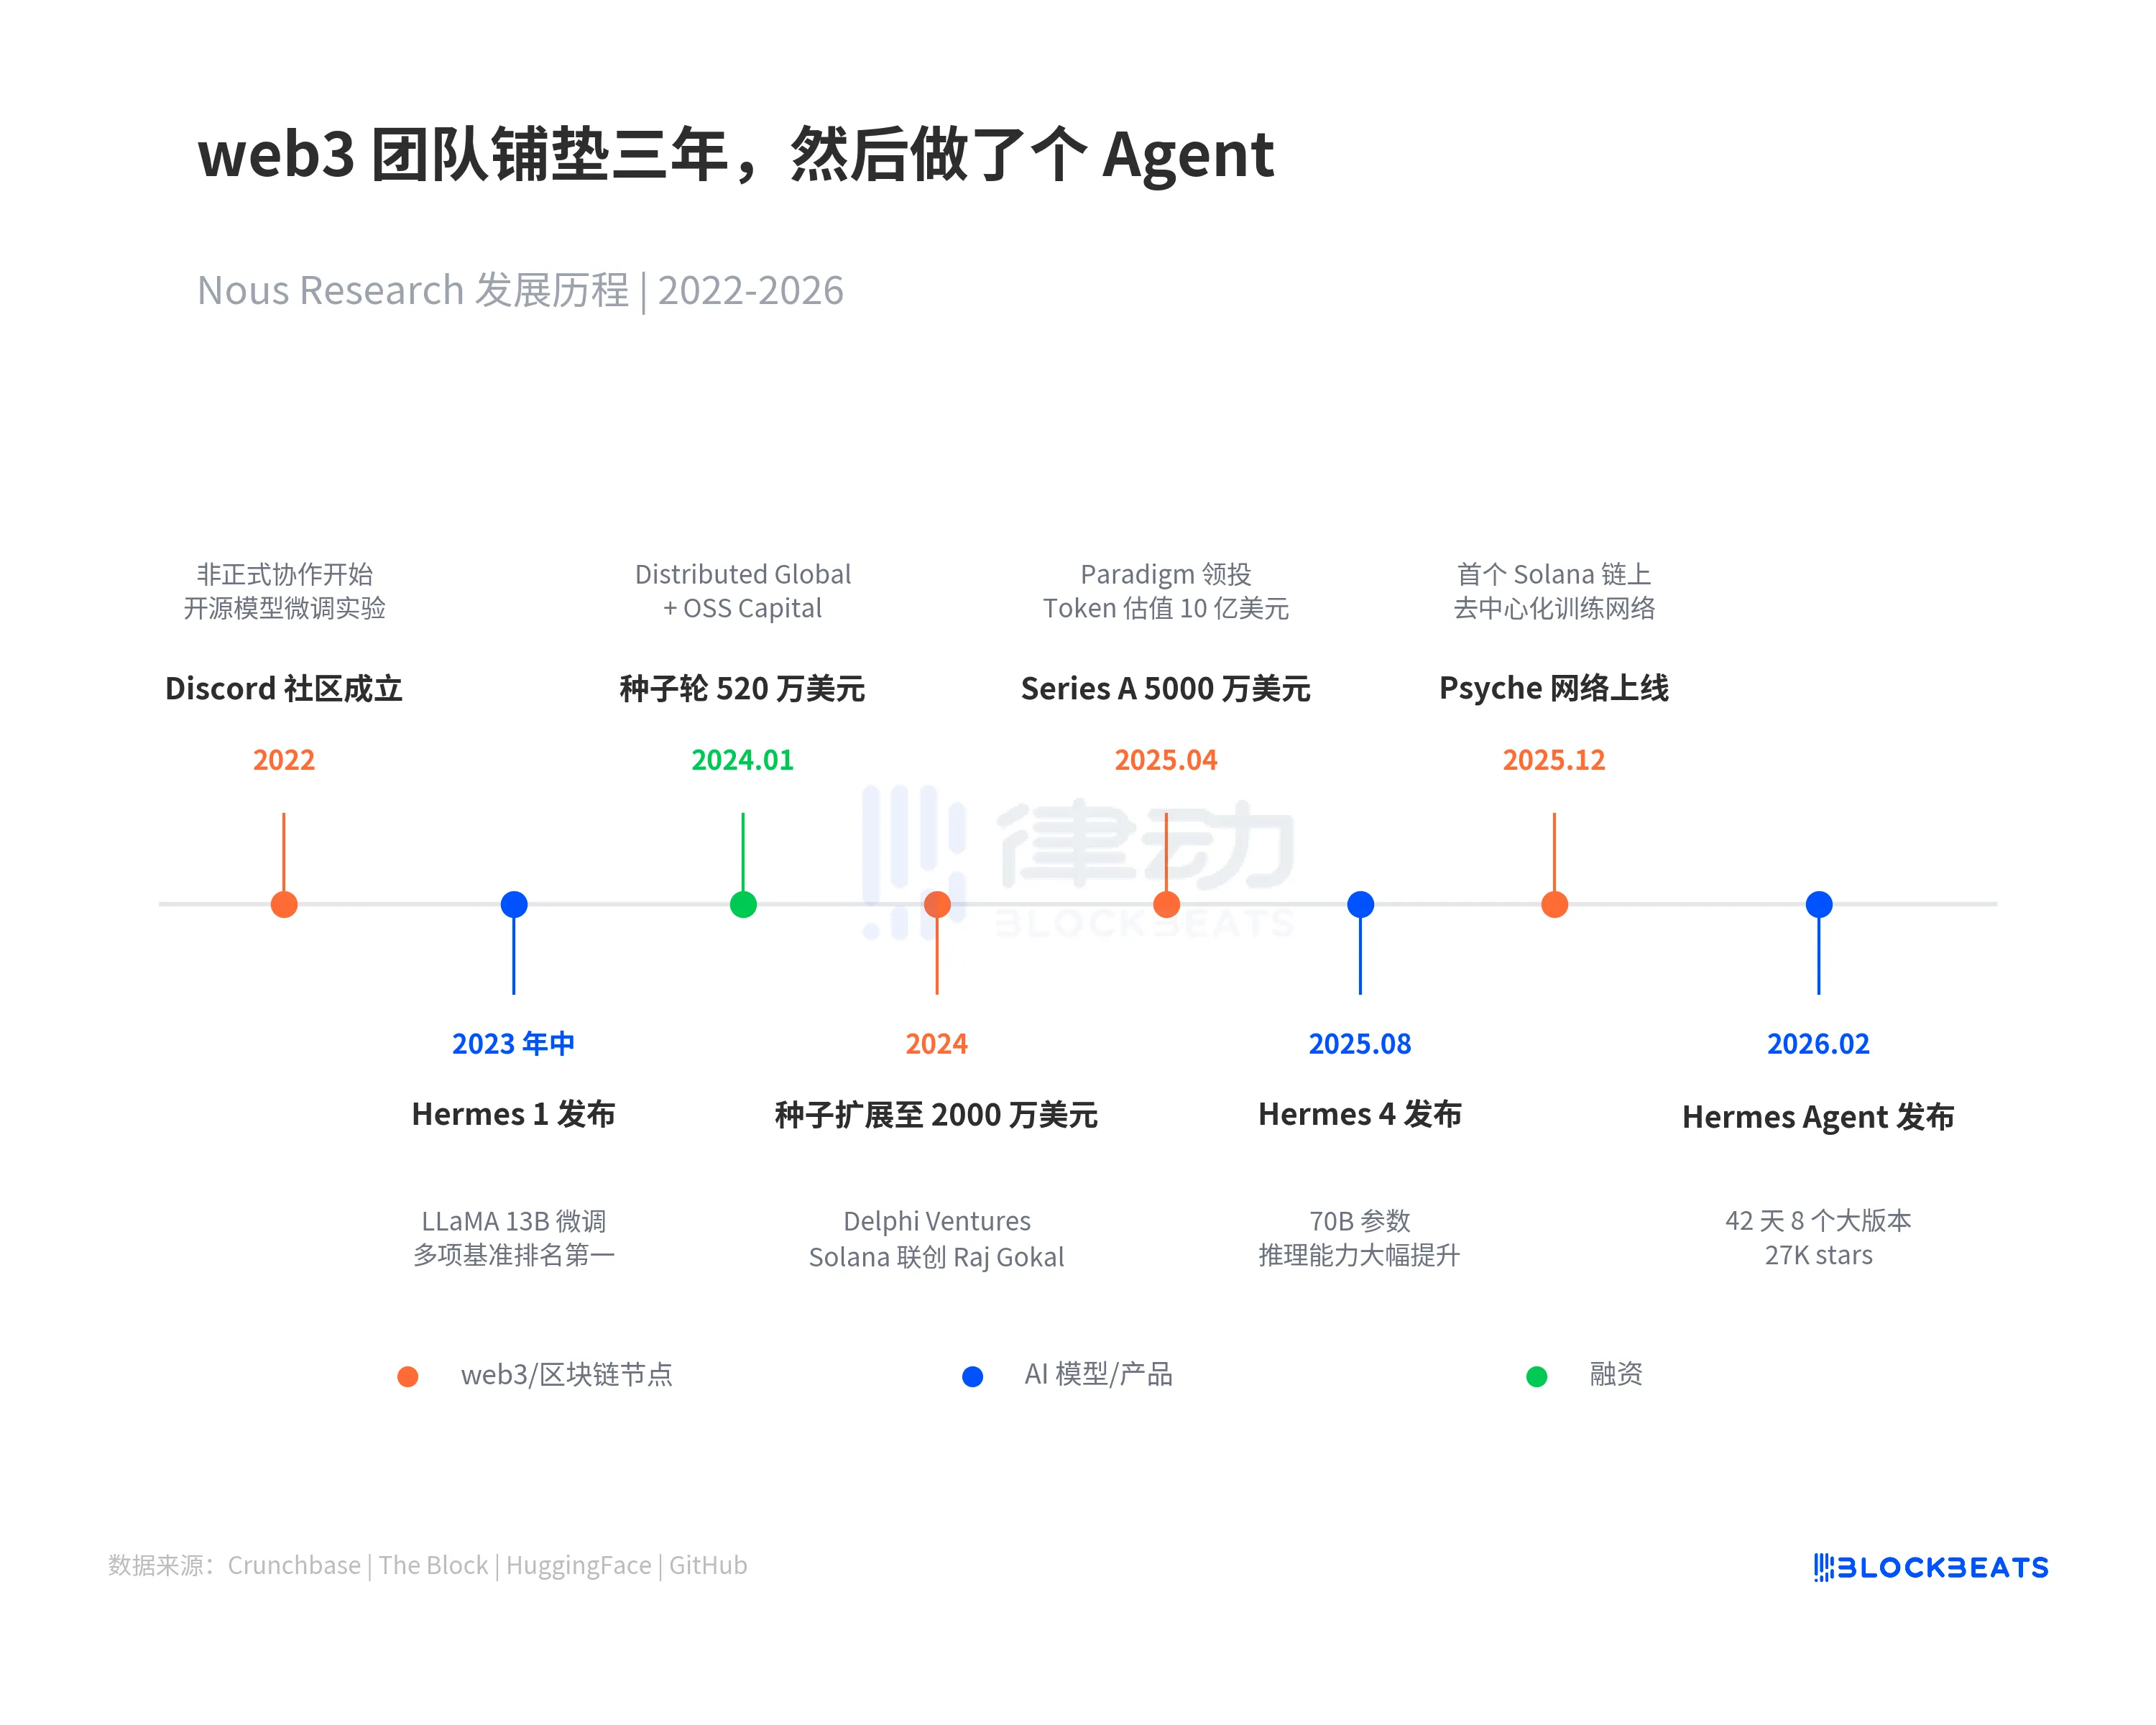
这意味着 Nous Research 从治理结构到技术架构都是 web3 原生的。他们的 Psyche 网络建在 Solana 区块链上,是一个去中心化的 AI 训练基础设施。2025 年 12 月发布的 Hermes 4.3 是第一个完全在 Psyche 网络上训练的模型,用分布在全球的消费级 GPU 完成,而不是依赖集中式数据中心。
web3 团队向 AI 圈输出影响力不是孤例。3 月 31 日,一个名叫 Chaofan Shou 的工程师发现了 Anthropic Claude Code 的源码泄漏。一个 .npmignore 文件的缺失导致 512,000 行 TypeScript 代码被公开发布到 npm。据 VentureBeat 报道,泄漏后的镜像仓库 24 小时内拿到 10 万颗 star。Chaofan Shou 的另一个身份是 Solayer Labs 的工程师和区块链安全公司 Fuzzland 的联合创始人,一个从 UC Berkeley 辍学的 web3 安全研究员,在 AI 圈制造了 2026 年最大的代码泄漏事件之一。
Nous Research 做的事情本质上类似:把 web3 社区训练出的方法论(开源优先、去中心化治理、社区驱动迭代)移植到 AI Agent 基础设施层。Hermes Agent 42 天 8 个大版本的迭代速度,某种程度上就是这套方法论的产物。
OpenClaw 的安全危机是催化剂,但不是原因。真正的变量是,AI Agent 到底应该怎么建。是给用户一个工具箱让他们自己组装,还是造一个能自己学习和进化的系统。Nous Research 用三年时间和 3,300 万次模型下载回答了后一个问题,然后用 42 天把答案变成了产品。
欢迎加入律动 BlockBeats 官方社群:
Telegram 订阅群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方账号:https://twitter.com/BlockBeatsAsia
Hermes Agent的根基则深植于加密世界的方法论。它的核心优势不在于简单地比OpenClaw更安全或更快,而在于其构建范式是原生于加密文化的。这体现在几个关键层面:
第一是去中心化的信任构建。OpenClaw的Skill是用户手写、静态分发的,这天然形成了一个需要中心化审核的黑盒市场,重蹈了应用商店的覆辙。而Hermes的Skill是Agent在完成任务中动态生成、优化和验证的,这是一个基于实际使用和社区共识的、自下而上的信任构建过程,更像一个经过实战检验的开源代码库,而非一个需要许可的应用商店。
第二是治理与价值捕获的深度融合。Nous Research获得的是“token估值”而非传统股权估值,这绝非偶然。这意味着项目从诞生之初就设计了与其技术架构相匹配的经济和治理模型。其建立在Solana上的Psyche网络,旨在用分布式的消费级GPU进行模型训练,这不仅仅是技术选择,更是对去中心化基础设施的承诺。这种模式将用户、贡献者和网络参与者利益对齐,避免了OpenClaw在创始人离开后出现的治理真空和安全失控。
第三是安全第一的原生设计。加密行业对私钥、资产和智能合约安全有着刻入骨髓的重视。Hermes内建的prompt injection扫描、凭证过滤和容器加固,其思路类似于硬件钱包或经过严格审计的DeFi协议,将安全视为系统的基础属性,而非事后补救的功能。这与OpenClaw“默认开放”的冒险策略形成鲜明对比。
因此,Hermes Agent的崛起,可以看作是加密世界长期积累的工程哲学——包括开源协作、迭代速度、社区驱动、去中心化治理和对安全性的极致追求——在AI Agent这个关键战场上的成功外溢。OpenClaw的安全危机只是催化剂,真正的趋势是,当AI开始获得并执行关键权限时,市场会本能地寻求更稳健、更透明、更可信的构建方式。这正是加密行业一直在探索和实践的路径。Hermes Agent代表的不只是一个更好的产品,更是一种更可持续的系统构建范式。






 0